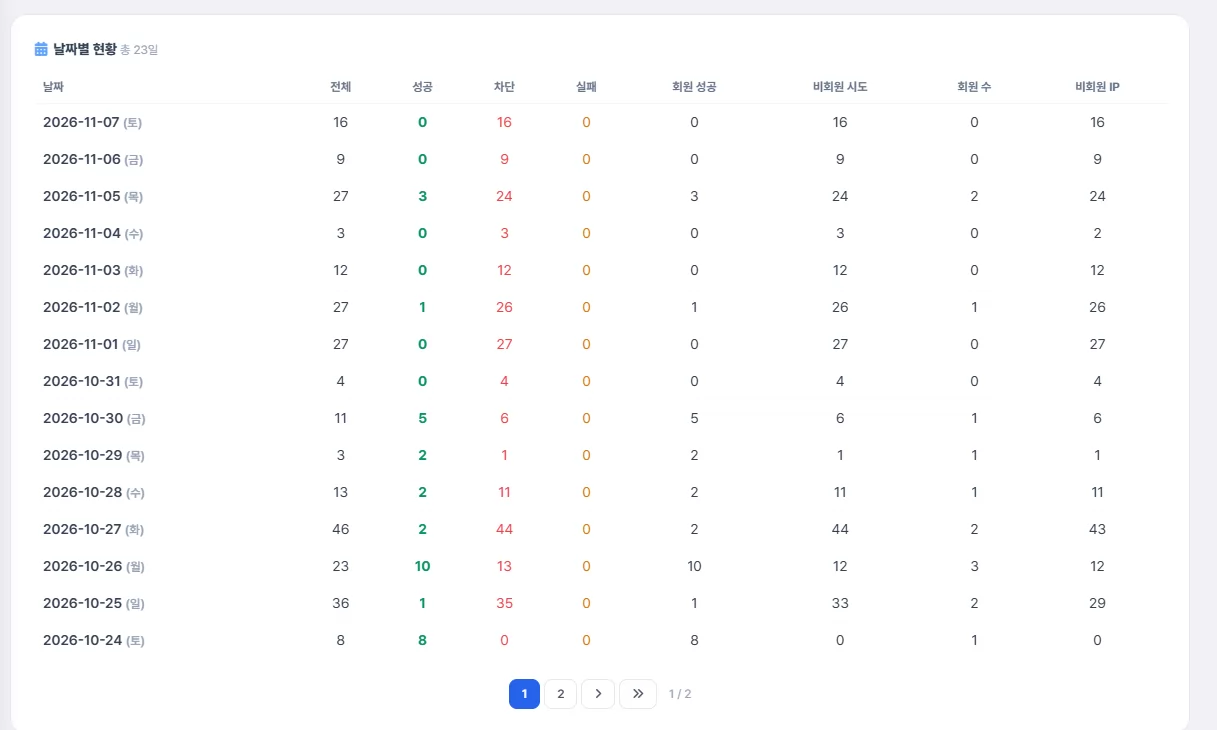
비회원시도 부분이 있는데 봇들이 있습니다. 이게 만약에 뚫린다면 디비 부하가 걸릴 수 있다는 것을 확인하였습니다.
이건 DXCMS 뿐만 아니라 CMS를 구조를 가진 모든 것들이 다 취약점이 되는 것이죠.
비회원 다운로드가 가능한 것들은 모두 다 서버에 영향을 주는 것입니다.
CSRF 확인 추가: 다운로드 API POST 패치로 좀 더 강화를 시켰습니다.
보안 프로그램 패치 이전에 왜 자꾸 Mysql에 트래픽이 달까 엄청 고민하던게 하나가 더 풀린것이죠.
와 정말 이젠 패치 무섭네요.
확인하는 프로그램을 만들지 않는 이상 이런것을 어떻게 아나요. 에효.
@디대리